 2026.10.22
ビジネスを止めないために!攻撃者の手口を知って実践する脆弱性対策
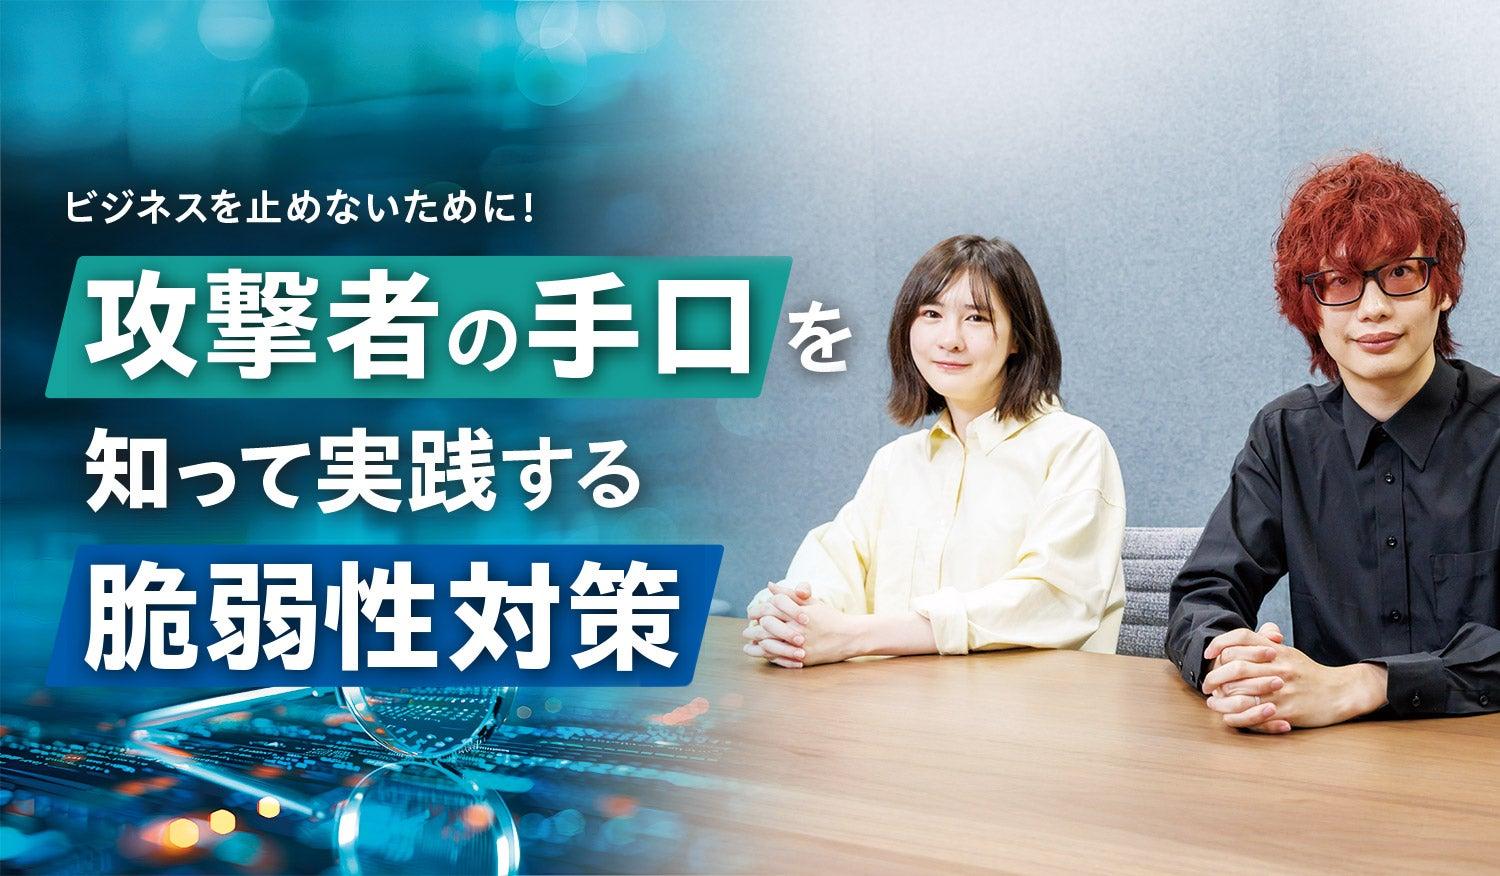
「不正アクセスによるシステム障害が発生しました」「ランサムウェア感染によるシステム障害が発生しました」。サイバー攻撃を受けた企業が被害を公表する際、こうした文言を目にする機会が増えました。今やこの言葉への驚きが薄れるほど、サイバーインシデントの発生が日常化しています。攻撃者に不正アクセスを許してしまう最大の原因は、脆弱性の放置です。今号では、脆弱性診断やペネトレーションテストなどで企業のセキュリティ対策の弱点を見つけリスクを評価している、GMOサイバーセキュリティ byイエラエ株式会社の村島 正浩 氏と水野 沙理衣 氏に、攻撃者の視点から脆弱性への対応についてお話を伺いました。
GMOサイバーセキュリティ byイエラエ株式会社
オフェンシブセキュリティ部 部長代理
村島 正浩 氏
GMOサイバーセキュリティ byイエラエ株式会社
オフェンシブセキュリティ部 ペネトレーションテスト課
水野 沙理衣 氏
侵入に成功する理由の大半は
お客様環境に存在する設定ミスや不備
お客様環境に
――お二人の現在のコア業務についてお聞かせください。
村島氏
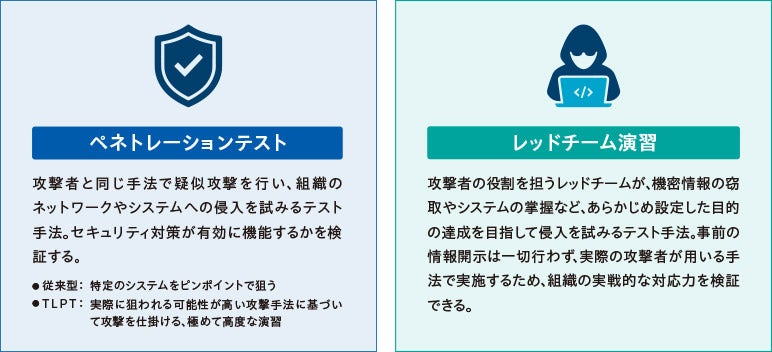
私が担っているのは、ペネトレーションテストの中でも、実際に攻撃者が用いる手口を模して本番さながらに実施するサイバー攻撃テスト、TLPT(Threat-Led Penetration Test)用の疑似マルウェアの作成と検証です。さらに、それらを遠隔操作するためのインフラ環境であるC2サーバーを構築し、解析・検証まで実施します。一言でいえば、ペネトレーションテストで攻撃側が使用するインフラ全般をプロデュースする役割です。
水野氏
私は、TLPTおよびレッドチーム演習において、攻撃側(レッドチーム)のオペレーターを担当しています。主な攻撃対象は、企業の認証基盤であるActive Directoryや、近年導入が進むフルクラウド型のゼロトラストなど、最先端のシステム環境です。演習では重要データの窃取など、あらかじめ設定した目標の達成を目指して疑似攻撃を実施します。
村島氏
LPTとレッドチーム演習では、アプローチが異なります。まずTLPTの目的は、各種ガイドラインやフレームワークに準拠し、脅威インテリジェンスに基づいた実践的な攻撃シナリオで組織の防御能力を評価することです。金融業・製造業をはじめコンプライアンス要件への対応として実施されるケースが多く、検知・対応能力の現状把握と改善を図ります。
一方、レッドチーム演習の目的は、より実践的なインシデント対応能力の向上です。お客様への事前の情報開示は一切行わず、近年攻撃者が多用する手法を組み込んだ攻撃を実際に仕掛けます。通常業務の環境下で攻撃を受けることで、検知の抜け漏れや初動対応の課題など、訓練や机上演習では見えにくい実戦上の弱点を洗い出せるのが特徴です。
――基本的に依頼を受けたお客様のネットワークには、ほぼ侵入できると考えていいのでしょうか?
村島氏
侵入の成功確率は極めて高いといえます。成功の主な要因は、お客様の環境にネットワーク制御の不備や、認証設計の複雑さに起因するミスが存在しているからです。よくあるのがファイアウォールの設定ミス。例えば、社内ネットワーク内の公開ポート制限の不備で、ファイル共有サービス(445番)やリモートデスクトップサービス(3389番)が開放されたままになっているケースです。攻撃者はそこを足がかりにすることで、容易に社内ネットワーク内を横展開できてしまいます。そのほかにも、外部ベンダーなどがメンテナンス用に一時的に作成したログインルートが、IDとパスワードのみで認証できてしまう状態のまま放置されているケースも散見されます。
――クラウド環境ではいかがですか?
村島氏
Microsoft 365など、クラウドサービスの認証ポリシーが形骸化しているお客様も少なくありません。Microsoft Entra IDの「条件付きアクセスポリシー」は、OSやデバイスごとに緻密なルールを設定できる反面、その仕様が非常に複雑で設定ミスが生じやすくなります。その結果、WindowsやiOSからは多要素認証が有効なのに、AndroidはIDとパスワードだけで認証が通ってしまう事態も。仕様書上では堅牢に見えるシステムも、複雑な仕様の影響を受け実装段階でセキュリティホールを生んでしまう可能性があります。このような設定の矛盾や盲点を実証して洗い出せるところが、ペネトレーションテストの本質的な意義です。
――貴社は2013年に設立された日本有数のサイバーセキュリティ企業ですが、2022年からGMOインターネットグループの傘下に入られました。どのような経緯があったのでしょうか。
村島氏
イエラエは、WebアプリケーションやIoT機器の脆弱性診断サービスを主軸に成長してきた企業です。2019年からペネトレーションテストの提供を本格的に開始しましたが、この事業をさらに拡大し社会的な影響力を高めていくためには、会社としての事業基盤をより盤石にすることが不可欠でした。最終的にGMOインターネットグループの連結子会社となることを選んだのは、日本国内のドメイン登録の約9割、ホスティングサーバーの約6割という圧倒的なシェアを持つインフラ企業だったからです。日本のインターネット基盤の大部分を支えるグループの傘下でセキュリティサービスを提供できれば、日本のインターネットを守ることにつながるという経営判断のもとで下された決断でした。
――その後、「DEF CON Cloud Village CTF」では、2023年から3年連続で世界1位を獲得。大手企業の傘下という立場に甘んじることなく、技術力を証明されていますね。
水野氏
「DEF CON」は、アメリカのラスベガスで毎年開催され、ホワイトハッカーを中心に世界中からサイバーセキュリティの専門家が集う世界最大級のサイバーセキュリティカンファレンスです。私たちが挑んだのは、その中でもクラウドセキュリティに特化したコンテスト「Cloud Village CTF」。私が参加した2025年は530チームがエントリーしていましたが、その中で3連覇を達成することができました。
このような世界最高峰の競技会で求められるのは、脆弱性を探して問題を解くだけではありません。もう一つ求められる重要な要素が、意図的に脆弱性を作り込むという極めて高度な攻撃側の技術力です。世界中のすご腕ハッカーが作成した問題(脆弱性)を解くプロセスは、解決への新たな切り口を学んだり知見を深めるのに役立ちます。それをお客様に還元できるところに、私たちが挑戦する意義を感じています。
攻撃者が侵入を諦める可能性が高いのは
IT資産がASMで網羅的に管理されている環境
IT資産が
――お客様からのペネトレーションテストの依頼で、最も多い依頼目的は何ですか?
村島氏
依頼されるきっかけとして多いのが、導入したEDR(Endpoint Detection and Response)の実効性を確認する性能評価です。この検証の際、攻撃を仕掛けるオペレーターは、あらゆる方法を駆使してEDRの監視をすり抜け、外部との通信の確立を試みます。検知ルールのアップデート状況や攻撃のタイミングによっては、仕掛けたマルウェアが検知されることもありますが、最終的にはマルウェアの実行やEDRの検知回避に成功するケースが大半です。マルウェア実行後に行うさまざまな調査で見つかる問題はより深刻で、本質的なリスクは、EDRに守られていない死角から見つかります。代表例が、ランサムウェア被害の侵入原因としての報道が絶えないVPNです。海外拠点に置かれているVPNは、EDRに守られることなく、パッチも適用されず、パスワードだけで認証が通ってしまう状況にある場合が多く、攻撃者にとって最も容易な侵入経路となっています。
――脆弱性が放置されたVPNの危険性については、長年指摘され続けています。
村島氏
そうですね。国内については、予算をかけて対策している企業が増えてきたと思いますし、ASM(Attack Surface Management)を確立している企業も増えてきました。ASMは、インターネットからアクセス可能なIT資産の脆弱性を継続的に監視・評価する仕組みです。ASMが導入されていれば、侵入経路を探すのに時間がかかることから、ペネトレーションテスト実施時にそれがわかれば侵入を諦めます。しかし、グループ企業や海外拠点までは管理されていないことが多いため、調査先を国内から海外へ切り替えて侵入を試みます。つまり、攻撃対象となり得るIT資産をASMで網羅的に管理できているだけでも、攻撃を受ける機会を減らせるということです。
――近年、EDRの無効化や回避技術の巧妙化により、侵入後の対策よりも侵入を阻止する対策を重視すべきという意見も増えています。しかし、多層防御の観点からEDRの検知・対処能力を維持することは重要です。EDRの効果を最大化するための運用のポイントはありますか?
村島氏
重要なのはEDRを“どこに、どのように導入しているか”です。例えば、従業員が使用するPCにはEDRを導入しているものの、ファイルサーバーやドメインコントローラーなどの重要なサーバーには入れていない企業が一定数あります。理由は「直接インターネットに接続していない」「コストを削減したい」などさまざまです。しかし、マルウェアやVPN経由で社内ネットワークへの侵入を許してしまうと、攻撃者は真っ先にファイルサーバーやドメインコントローラーに対して攻撃を仕掛けます。ここにEDRが導入されていなければ、侵入後の挙動を検知できず、一気にシステム全体が掌握されてしまうため、極めてリスクが高く危険です。侵入後の感染拡大や横展開を防ぐには、サーバーにもEDRを配置するという設計思想が重要になります。
――脆弱性を狙った攻撃シナリオを実施する際、参考にされている公開資料などはありますか?
村島氏
私たちペンテスターの目的は、診断の過程で発見した脆弱性を悪用してシステムを破壊することではありません。あくまでも実際に攻撃者が仕掛けた場合に、どのような攻撃が発生するかの再現です。その攻撃シナリオ作成の際、参考にする資料の一つに公益財団法人 金融情報システムセンター(FISC)が策定した「FISC安全対策基準」があります。このガイドラインには、金融業界の情報システムに求められる安全対策の基準が示されており、そこで求められている対策が実際に機能しているかという観点は、私たちが攻撃者視点で検証する際の重要な指針です。そして、公開されている最新の脆弱性情報や自社のインフラ構成を踏まえて、攻撃者がどのような手法で標的を狙っているのかを分析・整理できる脅威インテリジェンスを得ることが求められています。
そのほかTLPTの概念も、脆弱性対策の参考になるはずです。TLPTは本物の攻撃者が用いる攻撃を模倣するため、私たちは特定のシステムに存在するゼロデイ脆弱性に対して、攻撃者がShodanやCensysなどの公開スキャナー※を利用してどれくらい探索を行っているか、その動向までを調査してシナリオに反映しています。頻繁に検索されているCVE番号(共通脆弱性識別子)が見つかれば、攻撃者が今まさに注目している脆弱性として注視しています。情報システム部門の皆さんも、公開スキャナーを活用して検索率の高いCVEから優先的にパッチを適用すれば、限られたリソースの中で効率的に脆弱性リスクを低減することが可能です。
- インターネット上に公開されているサーバーやネットワーク機器を広範にスキャンし、その結果を検索・参照できるサービス
――優先順位には、脆弱性の深刻度を評価するCVSS値のスコアの高さも重要でしょうか?
村島氏
単純にCVSSのスコアの高さで危険度を判断するのではなく、外部から実際に悪用される危険性を重視するべきです。その際、従来のSOCを補完する概念として注目されているROC(Risk Operations Center)の考え方が参考になります。ROCは、脆弱性情報や脅威インテリジェンスを統合し、ビジネスへの影響度を踏まえて対応優先度を判断する運用モデルです。
例えば、自社に影響のある緊急度の高い複数の脆弱性がほぼ同時に公開されたとします。この状況でROCの考え方を適用した場合、最優先で対応すべきは「外部から直接悪用できる状態の脆弱性」です。ほかの条件がそろわなければ悪用できない場合、いったん対応を後回しにするという合理的な判断ができます。当社のサービスをご利用いただいた場合、システム内の脆弱性が「理論上のリスク」だけでなく、実際に悪用が可能なのかまでを検証し、対策優先度と共にお伝えします。
――「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」が始まると、これまで脆弱性対策を後回しにしていた企業も、対応を迫られることになります。弊社でもSKYSEA Client Viewをご利用いただいているお客様向けに無償の支援ツール※をご提供していますが、貴社も制度取得を支援するサービスを提供されていますね。
水野氏
SCS評価制度で求められるセキュリティ対策の段階、★3・★4(この取材時点では★5は検討段階)の認定を取得するための、包括的支援サービスをご提供しています。★4は書類だけでなくヒアリングによる実地審査も必要になるため、基準を満たすにはベンダーの協力が欠かせません。一方★3は、セキュリティの専門家から自己評価結果へのアドバイスを受け、書類に署名をもらう必要はありますが、申請書類の提出で認定を取得することが可能です。
当社がご提供するSCS制度取得のための支援サービスは、中小企業のお客様にも安心してご利用いただけるよう、価格をできるだけ抑えることにも注力しました。また、SCS評価制度がセキュリティの専門家や作業従事者に求める資格を有した社員が多数在籍していますので、★3・★4の認定に向けて検討されているお客様は、ぜひお問い合わせください。
- SCS評価制度対策支援ツールは、SKYSEA Client Viewの保守契約ユーザー用Webサイトで公開
AIで誰にでもなりすませる時代
アイデア次第で簡単に人をだませるように
アイデア次第で
――すでにAIを悪用したゼロデイ攻撃が増加していますが、今すぐできる対策はありますか?
村島氏
確かに、AIの悪用によりゼロデイ攻撃やフィッシング攻撃の脅威が増していますが、デジタル署名されていない身元不明のソフトウェアを実行できないよう、端末側に実行制限をかければ一定数の被害発生を防ぐことが可能です。例えば、Windows Defenderアプリケーション制御(WDAC)を利用し、インターネットからダウンロードしたアプリケーションの実行を制限するだけでも非常に効果の高い対策になります。ただし、正規のファイルにも同じルールが適用されるため、既存の業務との兼ね合いを検証する必要があり、セキュリティと業務効率のバランスが課題です。
――AIをペネトレーションテストに活用することはありますか?
水野氏
以前、テストのターゲットである人事担当者にアクションを起こさせるアプローチに活用したことがあります。仕掛け役は、AIで顔写真を生成した架空の大学生です。まず、ポートフォリオとマルウェアを仕込んだ書類を送り、人事担当者に開かせようと試みましたが、ここで想定外のトラブルが発生します。送ったファイルをひとまず見てほしいと伝えたところ、人事担当者から返ってきたのは「まずはオンラインで面談をしましょう」という回答でした。プロフィールは女子学生としていましたが、写真の顔は私とは別人です。画面に映れば一発でなりすましだとバレてしまう、絶体絶命のピンチでした。そこで、急きょ“架空の女子学生の顔”に変換するため、ディープフェイクツールを起動。そのまま面談に挑むことになりました。
――そんなとっさの対応で人事担当者にバレなかったんですか?
水野氏
私も驚いたのですが、使用したツールの精度が極めて高く、少し横を向く程度の動きなら、まったく問題ありませんでした。さすがに真横を向いたら厳しかったと思いますが、斜めに首をかしげても画面上での不自然さは感じられません。そのおかげで、人事担当者に不審がられることなく、無事に1時間の面談を終えました。面談で信頼を得たからか、その後、人事担当者は私が送ったファイルを疑うことなく開封した結果、しっかりマルウェアに感染することに。この一件で、AI技術の進化によって攻撃の幅が恐ろしいほど広がっているのを実感しました。アイデア次第で誰にでもなりすませ、簡単に人をだませてしまう時代が、もう目の前まで来ています。
――生成AIの業務利用で想定されるセキュリティリスクについてお聞かせください。
村島氏
多くの会社で生成AIによるプレゼンテーション資料の作成など、AIを利用した業務自動化が進んでいます。しかし、AIを通常の業務データが保存されているPCで動かすことは、予期しない操作やデータアクセスのリスクを高めるため、危険です。安全性を確保した状態でAIによる利便性を得るには、業務データが保存されていない専用の仮想マシンなど、隔離された安全な環境の構築を検討すべきではないでしょうか。
また、会社が安全な法人向けAI利用環境を提供しているにもかかわらず、別のAIツールを従業員個人の判断で社内システムやデータに連携させてしまうケースも想定されます。この場合、社内の機密データが、自動で個人契約の外部AIに同期されるため、情報漏洩につながる深刻なリスクが生じます。
――このところ、AIの進化と活用の普及による防御側のデメリットにフォーカスが当たっていますが、メリットもあるのでしょうか?
村島氏
AIの進化と急速な普及は、サイバーセキュリティの在り方を劇的に変えました。攻撃手法が巧妙化する一方で、防御側にとってもメリットはあります。セキュリティツールから出力される検知ログは、膨大かつ複雑です。以前はそれをエンジニアが1行ずつ読み解いていましたが、この作業は心身ともに高負荷というだけでなく、深刻な見落としのリスクもありました。
現在は、複雑なログもLLM(大規模言語モデル)が一瞬で解析し、リスク判定まで自動で行えるようになっています。その結果、エンジニアはリスクの有無を即座に把握できるようになり、一部の業務では負荷軽減が実現しました。AIの登場によって、セキュリティの攻防は間違いなく新しい時代を迎えています。
水野氏
これまでSOC(Security Operation Center)サービスの価値は「人の目による24時間365日の監視」だと考えている企業が多かったと思います。しかし、今後求められるのは、AIを徹底的に使いこなし迫り来る脅威に対して瞬時にブロックや隔離などの自律的な対処が行える体制です。お客様が期待されているのは、単なる監視の自動化ではありません。AIを駆使して企業のセキュリティ防御力を次の次元へ引き上げる、サービスそのものの劇的な進化だと思います。
企業の「信頼性」と「価値」を最大化する
攻めのセキュリティ対策の推進を
攻めの
――最後に、情報システム部門の方へメッセージをお願いします。
水野氏
かつてのセキュリティ対策は、「適切な対策を講じていれば、そもそもインシデントは発生しない」という前提の下で行われていました。そのため、ひとたびインシデントが発生すれば、その対応はマイナスをゼロに戻すことが目的の“後ろ向きな努力”になりがちだったと思います。しかし、現在はどれほど対策を重ねても100%防ぐことは難しいという認識に変わりつつあります。近年、インシデントが発生しても、日ごろから適切なセキュリティ投資を行い、説明責任を果たせるだけの準備をしていた企業が、結果として市場や社会から高く評価される傾向にあることを実感されている方も多いのではないでしょうか。サイバー攻撃の高度化・巧妙化によって、これまでの前提が大きく変わりつつある今、ぜひ、企業の「信頼性」と「価値」を最大化する攻めのセキュリティ対策の推進に取り組んでいただきたいと思います。
村島氏
今後、システム全体のデータの流れや権限管理の不備など、単一のプログラムにおける単純なミスにはとどまらない、さまざまな要因が絡み合った複雑な脆弱性が増加していくことは間違いありません。しかし、最も悪用されやすく、攻撃者にとって簡単で効率的に甚大な被害をもたらすことができるのは、依然として「ビジネスロジックの不備」や「設定ミス」です。もちろん、未知の脆弱性を突くゼロデイ攻撃を見据えた高度な対策も必要ですが、まずはLLMを活用して自社で利用している各種製品の設定レビューを実施して、人為的脆弱性であるミスをなくしていくことが、今取り組むべき重要なセキュリティ対策だと考えます。
GMOサイバーセキュリティ byイエラエ株式会社
https://gmo-cybersecurity.com/
国内最大規模のホワイトハッカーで組織されたサイバーセキュリティのプロフェッショナルカンパニー。「人を助ける信念を 守るチカラに変えていく」を企業理念として掲げ、最先端の技術と実践的な教育を通じて日本のサイバーセキュリティ強化への貢献を目指す。また、「世界一のホワイトハッカーの技術力を身近に」というビジョンの下、各種脆弱性診断、ペネトレーションテスト、セキュリティコンサルタント、SOCサービス、フォレンジック調査など包括的にサイバーセキュリティ対策サービスを提供する。
(「SKYSEA Client View NEWS vol.110」 2026年9月掲載 / 2026年6月取材)