
 2026.11.19
ホワイトハッカーの第一人者が説くMythos時代のランサムウェア対策入門
AI技術の進化は、私たちのビジネスや生活に恩恵をもたらす一方、サイバー攻撃の脅威を新たな次元へと引き上げています。特にランサムウェア攻撃はAIによってその手法が高度化され、企業にとって深刻なリスクとなっています。一般社団法人日本ハッカー協会の代表理事を務める杉浦 隆幸 氏に、AI時代におけるランサムウェアの最新動向とその対策について解説いただきました。
一般社団法人日本ハッカー協会 代表理事
杉浦 隆幸 氏
一般社団法人日本ハッカー協会 代表理事。2000年に情報セキュリティ会社を設立し、15年後に事業を売却。その後、ハッカーが日本社会でより活躍できる環境を整備するため、同協会を設立。情報セキュリティ技術を競う競技会「CTF」や、世界最大級のハッカーの祭典「DEF CON」において複数回優勝を果たすなど、自身も第一線の技術者として活動している。
ビジネス化された分業体制 ランサムウェアのエコシステム
AIエージェントを用いた脆弱性の悪用が急増するなか、マイクロソフト社が毎月公開しているセキュリティ更新プログラムの件数が、2026年6月に過去最多を記録しました。この背景には、高度なサイバーセキュリティ能力を持ち、未知のゼロデイ脆弱性を大量に検出する「Claude Mythos」など、最先端AIの影響があると考えられます。現在、マイクロソフト社では深刻度の高い脆弱性から順次対応を進めていますが、多くは対応待ちの状況です。
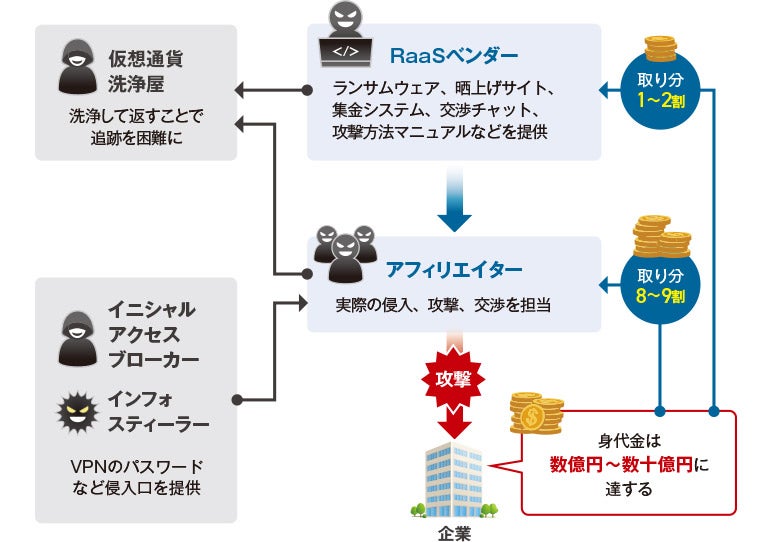
ランサムウェアは、データを暗号化し、元に戻すことと引き換えに身代金を要求するだけではありません。近年は暗号化する前にデータを窃取し、「公開されたくなければ身代金を支払え」と二重で脅迫するタイプが主流です。この手法はサイバーセキュリティの世界で大きな利益を生むビジネスとなっており、“分業化”が進んでいます。日本でも多くの企業が被害を受けていますが、その背景を語る上で欠かせないのが「RaaS(Ransomware as a Service)ベンダー」の存在です。彼らはランサムウェア本体に加え、盗んだデータを公開するWebサイト、身代金を回収する集金システム、さらにはハッキングマニュアルまで用意し、それらを実行班の「アフィリエイター」と呼ばれるグループに提供しています。このような分業体制をとっている理由は、攻撃の実行までランサムウェア開発者が自ら担えば足がつきやすく、ビジネスとして拡大しにくいからです。
アフィリエイターにとっては、ランサムウェアの開発者から攻撃に必要なツールやノウハウの提供を受け、摘発リスクの低い国から攻撃を実行できるため、十分なリターンが見込めるビジネスといえるでしょう。
しかし、実はこれだけでは攻撃は成り立ちません。ターゲットとなる企業へ侵入するためには認証情報が必要です。そこで登場するのが「イニシャルアクセスブローカー」。彼らはフィッシング等で企業から不正に入手したVPNのIDやパスワードなどの情報を500~1,000ドル程度で販売し、アフィリエイターはそれを購入して攻撃を仕掛けます。
ほかにも、端末に侵入し、Webブラウザーに保存されたさまざまな認証情報を窃取する「インフォスティーラー」も台頭しています。ランサムウェアと違い、データを暗号化するなど派手なことはしないため、簡単には感染に気づきません。窃取された認証情報は、犯罪者グループに月額100~200ドル程度のサブスクリプション形式で販売するほか、価値の高い情報はより高値で買い取るRaaSベンダーへ優先的に提供するケースもあります。
また、多くの攻撃で身代金の送金に要求されるのは、銀行振り込みではなくビットコインなどの仮想通貨です。しかし、暗号資産の取引履歴はブロックチェーン上に残るため、資金の流れを追跡される可能性があります。そこで登場するのが、不正に得られた資金を洗浄することで追跡を困難にする「仮想通貨洗浄屋」です。彼らに依頼することで、犯罪者はきれいな現金を得られます。ランサムウェア攻撃は、このようなエコシステムによって成り立っているのです図1。
図1 ランサムウェア攻撃のエコシステム
“やられるプロセス”を分解 手口を把握し、防御資本を集中
ランサムウェア攻撃では、攻撃者はまずVPN機器の脆弱性などを悪用し、ネットワーク内部へ侵入。そして足場固めとして、VPN機器にバックドアを仕掛けたり不正なアカウントを作成したりして、いつでも戻ってこられる状態を確保しておきます。次に行うのは重要な資産がどこにあるかの探索です。Active Directoryを発見できた場合は、単純なパスワードが設定されたアカウントを解析し、正規のユーザーになりすまして別のサーバーや端末への横展開を進めます。ファイルサーバーやデータベースなどに侵入できれば、二重脅迫を行うためのデータを窃取し、最後にファイルを暗号化して身代金の交渉に入ります。
実際、ランサムウェアの攻撃手法はさほど多くはありません。そのため、私たち守る側にとって重要なのは、攻撃の手口を把握し、防御する資本を適切に集中投下することです。これにより、セキュリティマネジメントで語られるような膨大な対策項目と比べれば、やるべきことはかなり絞られます。
例えば、「アカウント情報」です。従業員のアカウント情報を取得できれば、そのユーザーになりすまして「Microsoft 365」や「Googleドライブ」など、有用なデータにアクセスできる可能性の高いサービスへアクセスを試みます。また、「オンプレミス環境」も格好の標的です。自社で運用する物理サーバーやネットワーク機器は更新が遅れ、脆弱性が放置されているケースもあるためです。
さらに、前述の「Active Directory」や、「VMware ESXi」などの基盤も頻繁に狙われます。特に「VMware ESXi」などの仮想化基盤上には重要なサーバーが集約されていることが多く、暗号化されると被害を受けた企業はほとんどのサービスが停止し、ビジネスが止まってしまいます。だからこそ攻撃者にとっては極めて効率が良い標的なのです。ほかにも「ファイルサーバー」や「GitHub」などもターゲットとなります。
ランサムウェアの主な原因 狙われる“4つ”の入口
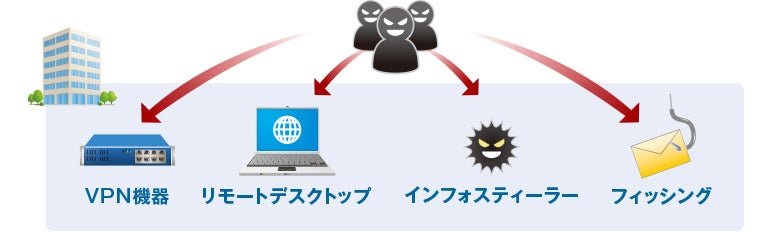
ランサムウェアの主な感染原因は、「VPN機器」「リモートデスクトップ」「インフォスティーラー」「フィッシング」の4つ。中でも最も大きな原因はVPN機器です。機器自体の脆弱性やID・パスワードの漏洩に起因するケースが後を絶ちません。外部から見えるVPN機器は非常に危険で、外部公開されているデバイスを検索できるWebサービスでは、日本国内だけで2万件以上の機器が発見できます。実際には、この倍の4万件くらいが公開されているのではないかと予測しています。攻撃手法はGitHubなどで容易に入手でき、手当たり次第に攻撃を実施。侵入に成功した企業の中から、リターンが見込めそうなターゲットを選び、ランサムウェア攻撃を仕掛けます。
次に多い感染原因がリモートデスクトップです。保守・運用業者がメンテナンス用途で利用するために、外部に公開したまま運用されているケースもあります。この状況で単純なパスワードを設定していると攻撃者にあっという間に侵入されてしまうため、注意が必要です。
そして、近年フォーカスが当たっているインフォスティーラーです。端末のWebブラウザーで管理しているログインURLやID・パスワード、VPNの認証情報、クレジットカード情報、仮想通貨のウォレット情報などさまざまな情報を盗みます。感染してもPCの停止など目立った異常が発生しないため、多くの被害者は気づきません。窃取されたデータはユーザーごとにまとめられ、サブスクリプション形式で販売されます。現在では、こうして流通した認証情報を悪用した、不正アクセスやデータ窃取が多発しています。
最後にフィッシングです。フィッシングメールを受け取ったことのある方も多いと思いますが、実際の攻撃では非常に巧妙な手口が使われます。Microsoftのログイン画面など見慣れた画面を偽装し、ID・パスワード、そして二要素認証の情報まで窃取されてしまいます。偽サイトだと気づかずにログインすれば、セッション自体が乗っ取られてしまうため注意が必要です図2。
図2 攻撃者が狙う“4つ”の入口
ところで、日本はどれくらいランサムウェアの被害に遭っているのでしょうか。2025年は200件台でしたが、2026年は300件を超えると予測されます。それでも世界的に見ればまだ少ない方です。例えば、アメリカでは日本の約30倍もの被害が報告されています。企業の数が多く、身代金を支払う割合も高いため、攻撃者にとって魅力的な市場となっているからです。一方、日本では著名な企業の被害報道や真面目な国民性も影響してか、年々脆弱性への対応やシステム更新を放置しない傾向が高まっています。そのため、諸外国と比べ、被害を一定程度抑えられていると考えられます。
1人の攻撃者が、世界中を24時間狙える時代へ
MythosなどのAIによるサイバー攻撃の高速・大規模化
では、昨今のAIの劇的な進化によって具体的に何が変わったのでしょうか。「Claude Mythos」や「GPT-5.6 Sol」、中国製のAIモデルなど高性能なAIが続々と登場していますが、これらがもたらしたのはサイバー攻撃の高速化と大規模化です。まず、攻撃者の生産性が大幅に向上しました。AIを使えば、1人の攻撃者でも複数の作業を並行して進められるため、世界中の標的に対して休むことなく攻撃を仕掛けられます。また、中級レベルの攻撃者でも、AIを活用してハイレベルの攻撃を実行できるようになりました。攻撃の自動化も進み、脆弱性の公開直後からAIを活用した攻撃コードの作成が短時間で行われます。このように攻撃のスピードと件数が増加する一方で、防御側の人的リソースは急には増やせません。防御側の対応には限界があり、効率的な対策が必要です。
私は実際に攻撃者グループに対しインタビューを行ったことがありますが、彼らは相当な利益を上げており、資金面では困らないと語っていました。豊富な資金を背景に優秀な人材を育成し、当然のようにAIもフル活用しています。その技術力は世界トップレベルといっても過言ではありません。
また、攻撃者グループ同士の連携も進んでいます。犯罪関連のフォーラムを通じてさまざまな組織とつながり、漏洩した情報を武器として利用しているため、情報量でも攻撃者側が優位に立っている状況です。
脆弱性対応の自動化・効率化、リストア手順の確立が必須
防御側は何をすべきなのでしょうか。まず、重要なシステムに関しては「自動アップデート」を導入しなければ間に合いません。重要度にかかわらず、外部に公開している場合は必須です。また、「ASM(Attack Surface Management)」を導入し、攻撃側と同じ視点で自社の攻撃対象を把握した上で、それらを最小化する戦略も有効でしょう。どうしても自動アップデートが難しい場合は、迅速にパッチを適用できる仕組みが求められます。「パッチ適用、テスト、リリース」のプロセスをパッケージ化することが望まれますが、「テスト」フェーズに苦労されている企業は多いようです。また、「SBOM(Software Bill of Materials)」と脆弱性情報を組み合わせて、自動的にトリアージするシステムも効果的です。このような仕組みがなければ、日々大量に公開される脆弱性情報に振り回され、優先すべきリスクを見落とす危険性があります。
仮に侵入されたとしても、データを持ち出されなければ被害は抑えられます。そこで有効なのが、内部ネットワークの脆弱性対策強化です。加えて、ランサムウェア攻撃に備えたバックアップと、必要なときに迅速にリストアを実行できるよう手順を整備し、定期的に訓練しておくことも欠かせません。
求められる自動アップデート VPN機器にはもはや必須
機器やシステムの自動アップデートは、可能な限り積極的に実施すべきです。特にVPN機器は自動アップデートを前提とした運用が求められます。脆弱性の公開から攻撃が始まるまでの時間が短縮されている今、自動アップデート以外の選択はあり得ないともいわれています。
また、「WordPress」などのシステムも、自動アップデートが重要です。脆弱性が悪用されれば一瞬で侵害される可能性があるため、導入必須といえます。WindowsやmacOSについても、定期的にセキュリティ更新プログラムが提供されるため、自動アップデートを有効にしておくことが望ましいでしょう。iOSやAndroidも同様です。そのほか、「NAS」の脆弱性も見逃せません。最近は自動アップデート機能が搭載された製品もありますが、更新せず脆弱性を放置すると深刻な被害につながります。「バックアップソフトウェア」も、一部の製品では継続的に脆弱性が発見されるため、自動アップデートを徹底する必要があります。
一方で、自動アップデートが困難なシステムもあります。代表例が「VMware ESXi」などの仮想化基盤です。アップデート実施時は稼働中の仮想マシンを退避させる必要があるため、完全自動化ではなく、計画的な半自動運用にならざるを得ないケースも少なくありません。
脆弱性の公表から、わずか3時間で攻撃コードが公開
最後に、現在の脆弱性対応において特に重要な点をお伝えします。先日、「WordPress」の脆弱性が公表されました。日本時間の7月18日3時45分、公式サイトが脆弱性情報を公開。その15分後の4時には脆弱性情報のデータベースに詳細が掲載されました。幸い、私どものシステムは自動アップデートを有効にしていたため、5時21分に更新が完了しています。その後、脆弱性を突く攻撃コードが公開されたのが、7時7分。つまり、脆弱性情報の公開からわずか“3時間7分”で、誰でも攻撃を実行できる状況になったのです。このスピードに対応しなければ防御は間に合いません。ちなみに、この脆弱性も「GPT-5.6 Sol」によって発見されたものでした。
企業としては、システムを止めるリスクを考えるとアップデートには慎重にならざるを得ないかもしれません。しかし、脅威が高まっている現状では、できるだけ速く対応する必要があります。特に、外部に公開されていたり、侵入されると深刻な被害を受けたりするシステムについては、1時間以内の対応が求められる時代になるかもしれません。そのため、どこまで検証に時間をかけるべきか、事前に判断基準を定めておくことが重要です。
脆弱性が公開されると、AIが瞬く間に攻撃コードを生成し、あっという間に攻撃を開始します。皆さんの企業が、この「Mythos時代」のサイバー攻撃に対応できるかどうか。その意味で「WordPress」の事例は、現在の攻撃スピードへの対応力を測る、まさに試金石だったと考えています。
(「SKYSEA Client View NEWS Vol.110」2026年9月掲載 / 2026年7月取材)