 2026.10.22
スカイシーで実現する管理漏れゼロの脆弱性対策
近年、VPNなどネットワーク機器の脆弱性を突いたサイバー攻撃が急増しています。こうした脅威から組織を守るために重要となるのが、機器の全数把握です。本コーナーでは、組織内にある機器の“管理漏れゼロ”の実現をサポートするSKYSEA Client Viewの活用法をご紹介します。
把握できていないVPNこそ最大の脅威
現在、ランサムウェア攻撃において格好の標的となっているのがVPNの脆弱性です。特に、現場部門が独自に設置したことで情報システム部門の管理対象から漏れてしまっているネットワーク機器などは、脆弱性の温床となりかねません。こうした事態を防ぐには利用している機器をすべて把握し、修正パッチを素早く適用できる体制づくりが不可欠です。
SKYSEA Client Viewは、組織のネットワークに接続されたすべての機器を洗い出し、機器情報の収集と台帳での一元管理が行えます。新たな脆弱性が発見された際も、該当する機器を素早く抽出して迅速なパッチ適用につなげられるなど、脆弱性対策に必須な一連の作業をトータルで対応することが可能です。
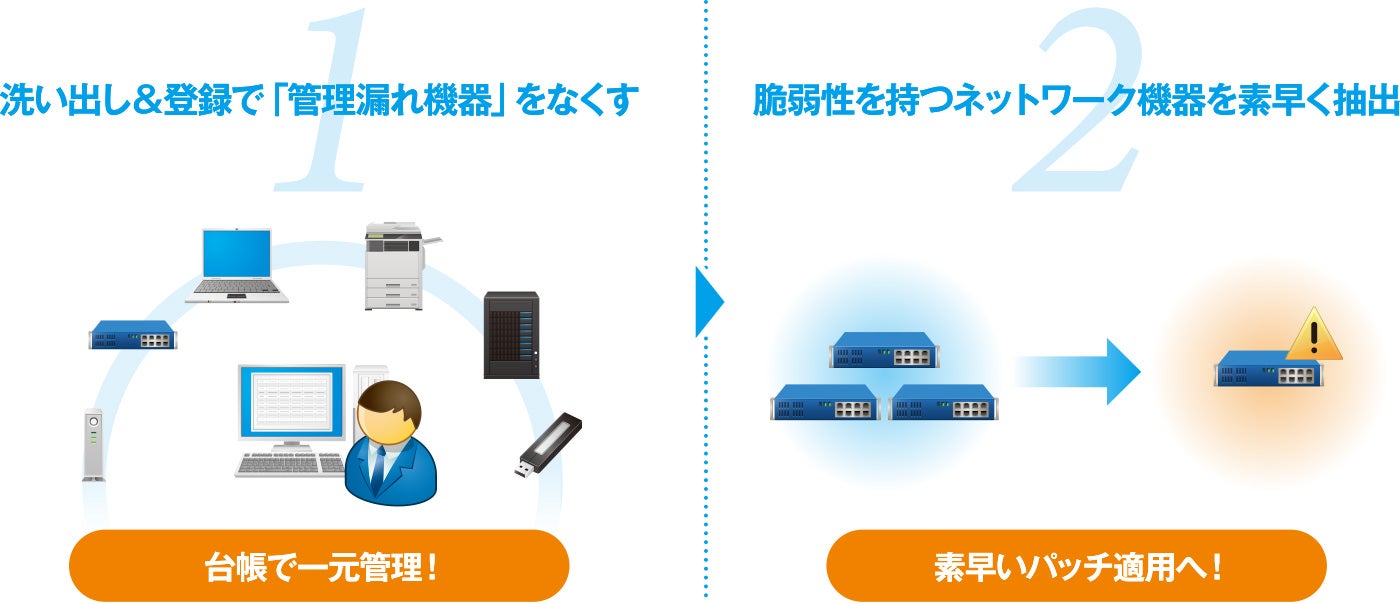
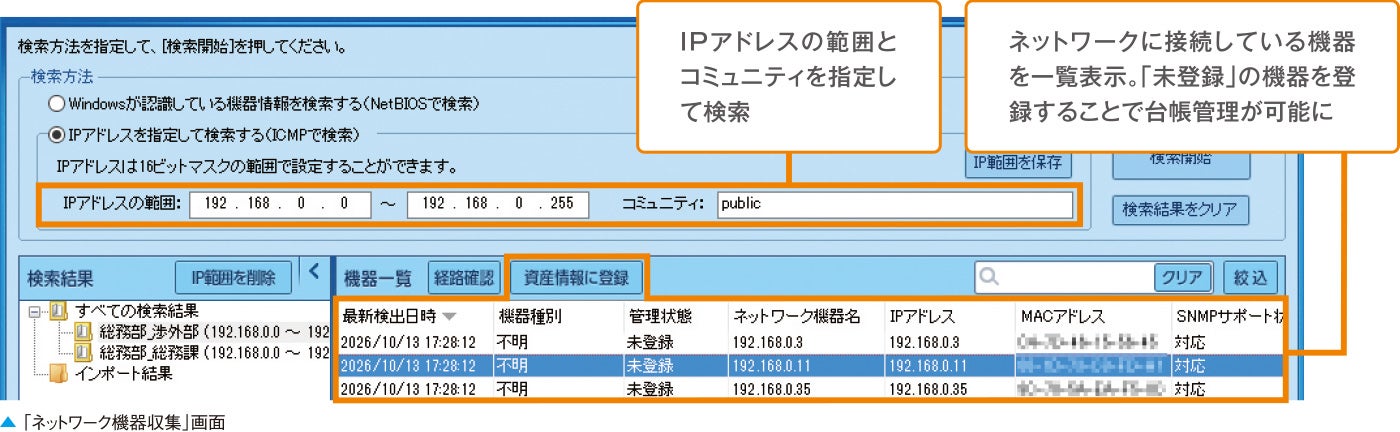
まず必要なのは、現状の「管理漏れ機器」を洗い出すことです。管理機からネットワーク全体を検索し、発見した機器を管理対象として台帳に登録できます。加えて、新たな機器がネットワークに接続されることで管理漏れが発生するリスクに備え、専用ツール※を使って定期的な自動検索も実施。無断で設置されたVPNなどの早期発見に役立ちます。
- 保守契約ユーザー用Webサイトからダウンロードできる、「ネットワーク機器情報収集ツール(SnmpColl.exe)」で実行いただけます。


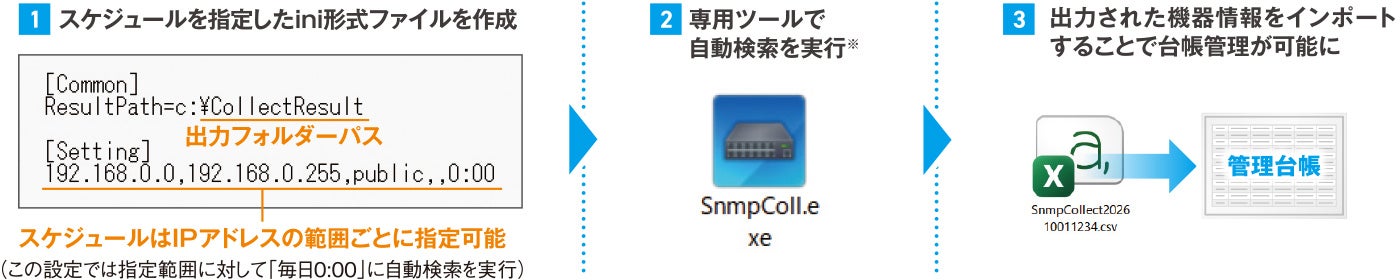
- 保守契約ユーザー用Webサイトからダウンロードできる、「ネットワーク機器情報収集ツール(SnmpColl.exe)」で実行いただけます。
自動検索のタイミングはいつがベスト?
全社対象の検索は完了までに数時間を要することもあります。例えば、自動検索を毎日夜間に設定しておけば、業務に影響のない夜間に処理を済ませることができ、翌朝の出社時にスムーズに状況を確認いただく運用が行えます。

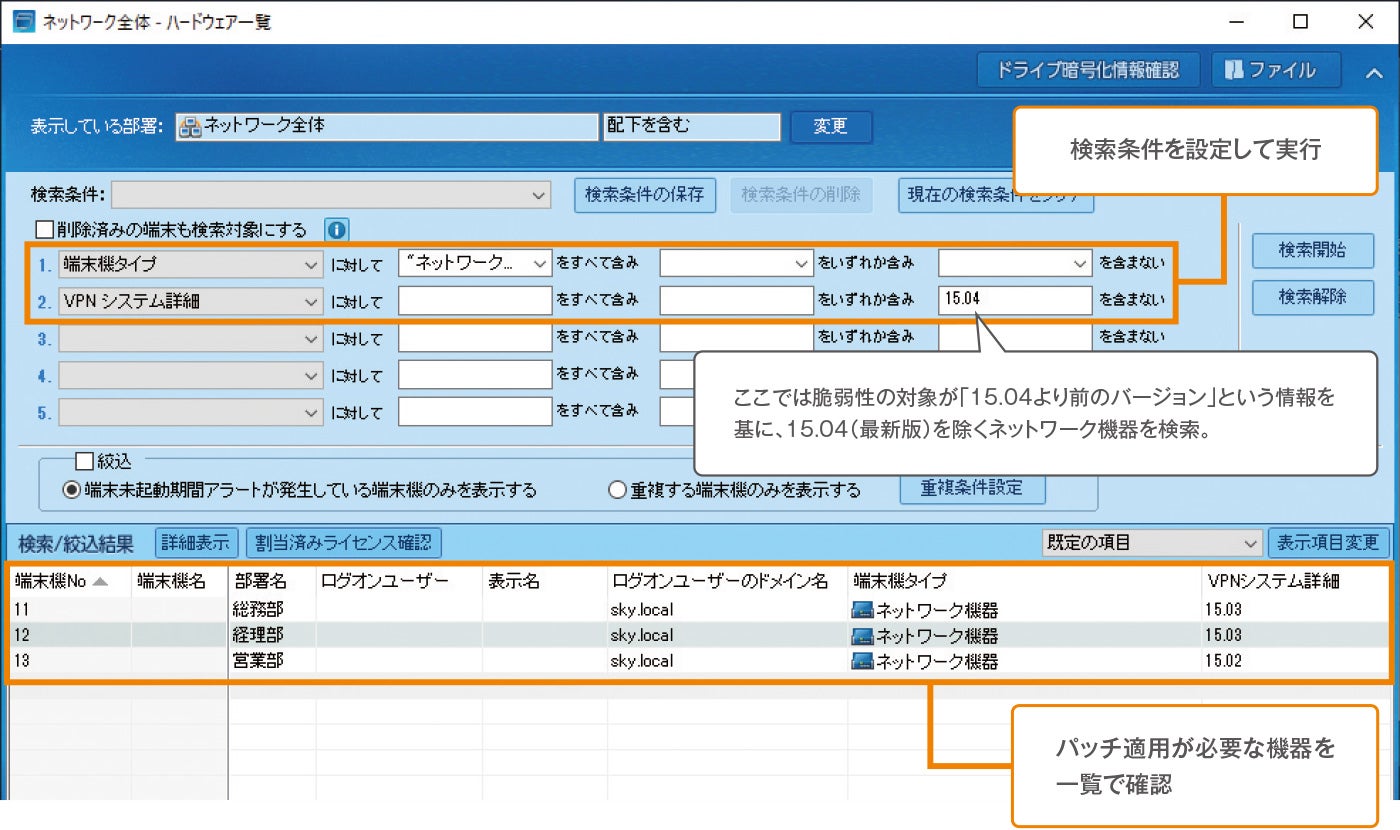
脆弱性情報のポータルサイトやメーカーのWebサイトなどで新たな脆弱性が公表された際は、対象となる機器の型番やファームウェアバージョンを確認。その情報を基にSKYSEA Client Viewの台帳を検索することで該当する機器を抽出でき、素早いパッチ適用へつなげられます。

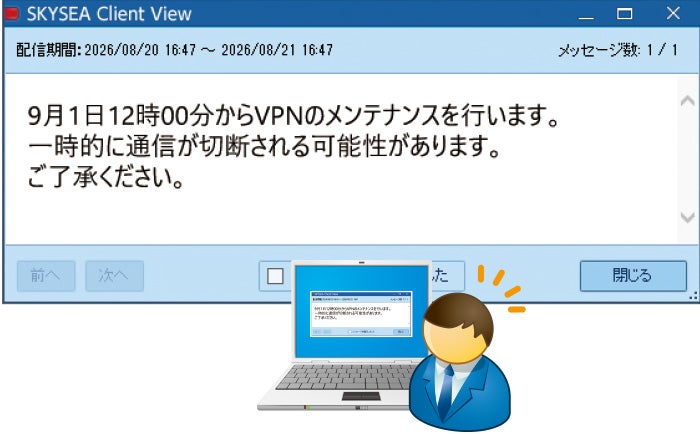
「メッセージ」でパッチ適用を事前に周知

脆弱性情報を基に該当するネットワーク機器を抽出するには、型番やファームウェアバージョンなど詳細な機器情報が、あらかじめ台帳に登録されている必要があります。これらの機器情報は、別途設定を行うことで自動収集が可能。指定した間隔で自動収集することもでき、手間なく最新情報に書き換えられます。
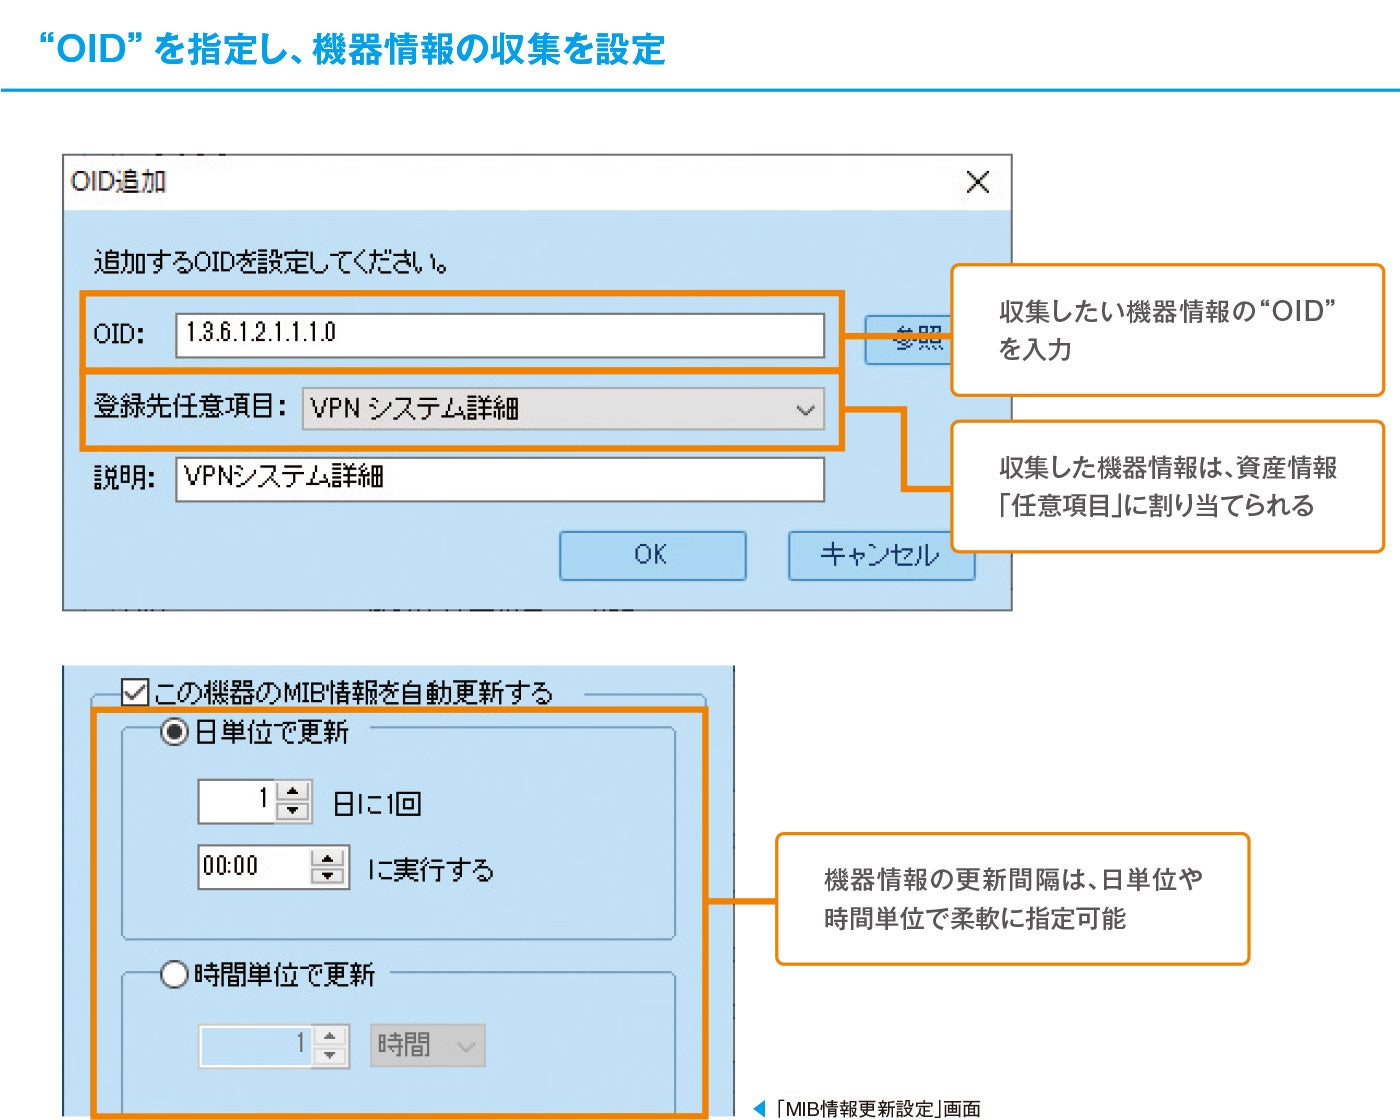
「OID」とは?
ネットワーク機器内に格納されているさまざまなシステム情報の場所を示す識別子のこと。「OID追加」画面に任意のOIDを入力することで、対象の情報を自動収集し、台帳で管理できます※。例えば、代表的なOIDである「1.3.6.1.2.1.1.1.0(sysDescr)」を入力すると、機器のメーカー名、モデル名、ファームウェアバージョンなどの情報が一体となったテキストデータが収集可能です。
- SNMP対応のネットワーク機器が対象です。
(「SKYSEA Client View NEWS Vol.110」 2026年9月掲載)