
 2026.11.02
過去15年分の会計データが暗号化ランサムウェア被害から平常を取り戻す4か月のプロセス
2026年1月15日、富山県に本社を置く老舗飲料メーカー 株式会社 トンボ飲料様でランサムウェアによる被害が発覚。クライアントPCが暗号化される事態は免れたものの、8台のサーバーが暗号化されたことが判明します。中でも会計システムが暗号化されたことは、事業に影響を与えました。そこからどのようなプロセスを経て平常の業務体制を取り戻したのか、ご担当者にお話を伺いました。
株式会社 トンボ飲料
常務取締役 経営統括本部長
山崎 博之 氏
株式会社 トンボ飲料
経営管理部 情報システム課 課長 ITコーディネータ
船木 茂 氏
株式会社 トンボ飲料
経営管理部 情報システム課 主任
太田 徹也 氏
デジタルフォレンジックで判明した
約5年前から侵入されていた事実
約5年前から
――ランサムウェア感染が発覚した経緯についてお聞かせください。
船木氏
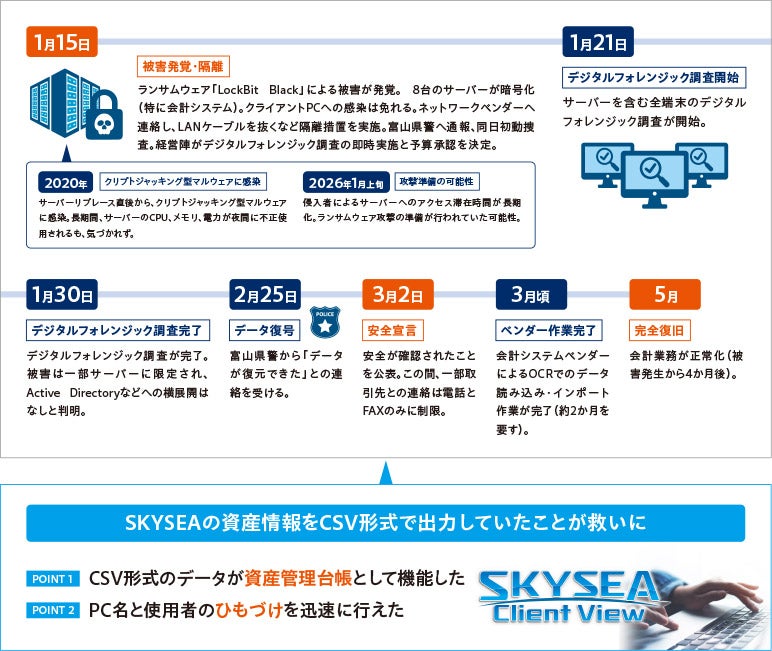
私の毎朝のルーティーンは、出勤後すぐにSKYSEA Client Viewを立ち上げ、即座に社員からの問い合わせに対応できるよう備えることです。あの日もいつものようにSKYSEA Client Viewのアイコンをダブルクリックしましたが、なぜかまったく応答がありませんでした。不審に思い、自席からリモートでサーバーへの接続を試みましたが、やはり接続できません。ただごとではないと感じてサーバー室へ急行し、直接サーバーを確認したところ、モニターに映っていたのは「LockBit Black」の文字。その瞬間「やられた!」という衝撃が走りました。
――感染を確信された後、まず何をしましたか?
船木氏
ネットワークの運用保守を委託しているベンダーへの連絡です。電話で状況を伝えると、担当者がすぐに駆けつけてくれました。並行して行ったのが、ネットワーク経由での感染拡大を防ぐため、LANケーブルを抜線するなどの隔離措置です。その後、ベンダーからアドバイスを受けて富山県警へ通報したところ、当日のうちに捜査員6名が来社され、状況の聞き取りやサーバー室の実地確認、証拠写真の撮影といった初動捜査が行われました。
事業継続のためには、早急な復旧が不可欠です。そこで、復旧までのプロセスについてインターネットで調べたところ、ネットワークへの侵入経路や情報流出の有無を特定したり、社内の全PCを対象としたランサムウェアの潜伏・残留確認を行うデジタルフォレンジックが必要だと判明します。すぐに、専門会社をリストアップし、選定に入りました。調査費用は決して安価ではありませんが、デジタルフォレンジックによる安全性の裏づけがなければ二次被害のリスクを払拭できず、安全に通常の業務体制へ戻すことはできません。この重要性と緊急性を経営陣へ説明したところ、即座に実施の決断と予算の承認を得ることができ、速やかに調査を開始することができました。
――インシデント発生後、取引先とのやりとりにはどのような影響がありましたか?
船木氏
一部の取引先からは、「安全宣言が出されるまで、メールによる連絡は停止する」と申し入れがありました。その企業が属するサプライチェーンでは、セキュリティインシデントが発生した取引先とのやりとりに関して厳格なルールが定められており、それにのっとった対応だと理解しています。そのため、当社が調査を完了し、3月2日に安全が確認できたと公表するまでの期間、その取引先との連絡手段は電話とFAXのみに制限されることになりました。
――デジタルフォレンジック調査によって判明した被害の実態についてお聞かせください。
船木氏
1月21日に開始したサーバーを含むすべての端末の調査は、1月30日に完了しました。幸いにも、被害は一部のサーバーにとどまっていることが判明します。暗号化に気づいた1月15日以前にも、侵入されたサーバーから、ほかのサーバーやクライアントPCにアクセスを試みた形跡が見つかりますが、Active Directoryなどの認証を管理するサーバーへの侵入はなく、横展開も見られませんでした。詳細を確認すると、長期にわたり月に一度のペースで数十秒から1分程度、世界各地からアクセスされていたことが判明します。被害が発生する約半月前には滞在時間が延びていたことから、ランサムウェア攻撃の準備をしていたのかもしれません。いずれにしても、クライアントPCへの感染を免れたのは不幸中の幸いでした。しかし、暗号化されてしまったサーバーでは会計システムが稼働していたため、事業への影響は避けられません。経理担当者には、大変な苦労をかける結果となってしまいました。
――従業員の皆さんが使用しているPCの暗号化は免れたとのことですが、安全性を担保するためには各PCにもデジタルフォレンジックが欠かせません。具体的にはどのように進められたのでしょうか?
太田氏
全PCを対象として、調査会社から提供された実行ファイルを各PCの使用者が自らダブルクリックして起動する手順で、計2回実施しました。調査の進行管理は、調査会社から送られてくる調査完了済みPCリストがベースです。「未実施」「2回目が完了していない」PCを正確に特定できたため、該当のPC使用者へピンポイントで実施を促した結果、全台へのデジタルフォレンジックを早期に完了できました。
――SKYSEA Client Viewのサーバーも暗号化されてしまい、最新の資産管理台帳が参照できない状況のなか、各PCの使用者と所在をどのように特定されたのでしょうか?
太田氏
ログや資産情報が保存されたサーバーが暗号化されてしまうという最悪の状況のなかで救いになったのは、年明け早々に次年度に向けたPCの追加検討のため、SKYSEA Client Viewの資産情報をCSV形式で出力していたことです。これが幸いし、ほぼ現状と同じ資産管理台帳として機能しました。調査会社から提供された調査結果を突き合わさせることで、PC名と使用者のひもづけを迅速に完了できましたが、もし、被害が発生する直前にデータを出力していなければ、全PCの状況把握と調査完了の確認には、さらに時間を要していたはずです。
――デジタルフォレンジックによって判明した事実で、驚かれたことはありましたか?
太田氏
遠隔操作ツールが悪用されてランサムウェアに感染したという経緯以上に、最も驚愕したのは、2020年にサーバーをリプレースした直後からすでにマルウェアに感染し、侵入を許していたという事実です。サーバーに暗号資産のマイニングを行うクリプトジャッキングが仕掛けられ、長年にわたり当社のサーバーのCPUやメモリ、電力が不正に使用されていました。もし、日中にマイニングが行われていれば、ネットワーク遅延やPCの動作が遅くなるなどの異変から異常に気づくことができたはずです。しかし、このような不正な行動は、誰もいない夜間を狙って行われるため、長年気づくことができませんでした。
――身代金の支払いについて、攻撃グループと交渉されましたか?
太田氏
交渉は一切行っていませんし、身代金の支払いにも応じていません。まさか当社が被害に遭うとは思っていませんでしたから、被害発生前の当社のBCP(Business Continuity Plan)には、身代金への対応方針までは策定できていませんでした。しかし、一度支払えば格好の標的とみなされ、さらなる金銭要求や、再び攻撃に遭うリスクが高まります。以前からこの認識はありましたし、富山県警からも「支払うべきではない」とアドバイスを受け、身代金の支払いには応じないという経営判断が下されました。
――ランサムウェア感染後という深刻な被害を経て、その後、どのように対策を強化されたのでしょうか。
船木氏
数年前に同様の被害を経験された、菱機工業株式会社のセキュリティご担当者から「侵入を完全に防ぐことはできないため、EDRがマルウェアを検知した後、該当する端末をネットワークから素早く隔離する体制の構築を優先すべき」というアドバイスをもらいました。これを受け、当社でもEDRの導入を決定しますが、高度な設定や運用を自社で対応するのは困難です。そこで、運用保守は専門のベンダーへ依頼することにしました。
また、今回の経験から「攻撃が実行されるのは誰もいない時間帯で、感染と侵入に気づけない状況こそ危険」だと痛感。併せてSOC(Security Operation Center)サービスも契約しました。SOCは決して安価なサービスではありませんが、ビジネスの継続には「24時間いつでも異変に気づける体制を確保しておくことが欠かせない」という経営判断があったからです。
やるべき対策を取っていなかったために再びランサムウェアに感染するようなことがあれば、信用を失いかねません。何よりも、取引先やお客様にご迷惑をおかけしてしまいます。理想と予算のバランスを取るのに苦労しましたが、外部から見ても客観的に妥当なセキュリティ水準を担保できている状態を目指して対策を講じました。
――実は、暗号化されたデータが復元できたそうですね。
太田氏
富山県警から「データが復元できた」と連絡を受けたのは2月25日です。警察庁は、LockBitによる暗号化データを復元する復号ツールを開発していますので、おそらくこれを活用されたのだと思います。ほかの犯罪グループだった場合、データの復元は難しかったのではないでしょうか。
最後にメッセージをお願いします。
太田氏
当初、SKYSEA Client Viewの主な役割は、IT資産管理だと認識していました。しかし、ランサムウェア感染という経験を経て、セキュリティ対策に活用する重要性を痛感しています。当社では、SKYSEA Client Viewで管理しているアプリケーションの脆弱性情報を「CPE製品名管理」機能から入手するなど、セキュリティ強化に向けた活用が進行中です。
また、今回の被害を受けて、ログのバックアップデータも暗号化されてしまうという教訓を得ました。この教訓を生かすため、バックアップ体制の見直しと強化を進めています。本記事が、皆さまの組織における万全なバックアップ体制の再検証と強化の一助になれば幸いです。
船木氏
メディアで大きく取り上げられるサイバー攻撃の被害は、その多くが大手企業の事例です。しかし、報道されないからといって中小企業が被害に遭っていないわけではありません。私自身、かつては当社が狙われるわけがないと思っていましたから、被害を目の当たりにしても「まさか……」というのが率直な気持ちでした。当社で起こった悪夢は、皆さまの組織でもいつ起こっても不思議ではありません。リスクは目の前にあります。自社が被害者になるだけでなく、サプライチェーンを構成する企業や取引先にとっての加害者とならないために、共にセキュリティ対策を強化していきましょう。
ランサムウェア被害から復旧までのタイムライン
会計システム暗号化によるダメージと
完全復旧までの道のり
完全復旧までの
会計システムが暗号化された影響と完全復旧までの状況を、常務取締役 山崎 博之 氏に伺いました。
――会計システムが動いていたサーバーが暗号化されてしまったことで、経理部門にはどのような影響があったのでしょうか?
山崎氏
当社では、会計システムに入力した請求書データから、銀行向けのCSV形式のデータを出力し、それをインターネットバンキング(ファームバンキング)と連携して支払うというフローを組んでいました。しかし、その基盤となる会計システムが一切起動しないという事態に陥ります。会計システム内には、取引先の口座情報などのマスターデータがすべて登録されていたため、手元には「誰に、いつ、いくら、どの口座に支払うのか」という情報がまったく残されておらず、決済ラインは完全に崩壊しました。
この状況を取引先へどのように報告すべきか判断に迷い、提携している保険会社に相談したところ、取引先が特定されている当社の場合、まずは個別に連絡することを優先して問題ないという助言を得ます。しかし、ランサムウェアの被害に遭うという混乱のなかでは、連絡漏れが発生するリスクを否定できません。当社が最も避けたかったのは、報道などの第三者経由で取引先にこの事実が伝わることです。そこで、ただちに当社のWebサイトで第一報を公開する準備に取り掛かりました。
――過去15年分の会計データが消えてしまうという状況で、経理業務を再建・再開するのが大変だったことは想像に難くありません。
山崎氏
会計システムが使えなくなったこと以上にダメージが大きかったのは、蓄積していた過去15年分のデータを失ったことです。早期の通常業務復旧に向けて、まずは税理士に連絡を取り、対応方針を協議しました。その結果、2024年度以前はすでに申告が完了しているため復旧処理はいったん後回しにして、直近で必要となる2025年度分の決算処理を最優先で進めることにします。
当社では、毎月の月次決算が完了したタイミングで行う月次監査の際、領収書や請求書などの紙の証憑を1件ずつ個別に撮影したデータで税理士にチェックしてもらっていました。幸いにもその基となる紙の証憑が手元に残っていましたが、一か月当たり約3,000件に上る仕分けデータを、すべて手入力で再登録することは経理担当者の負荷を考慮すると現実的ではありません。そこで、これら紙の証憑をOCR(Optical Character Recognition / Reader)で取り込んでデータ化し、会計システムに一括でインポートできないか、会計システムベンダーに相談。ベンダーからは、対応できるかもしれないとの回答を得られたため、即座にその方法でのデータ復旧作業を依頼しました。
――被害発生前の日常業務を取り戻すまでには、どのような復旧プロセスを経たのでしょうか。
山崎氏
会計システムが復旧するまでの暫定措置として、日々の取引データをMicrosoft Excelに入力して管理・蓄積する方針を決定しましたが、これには経理の専門知識が必要なため、作業は経理担当の社員1名が対応。仮想サーバー上で会計システムが復旧した後は、Microsoft Excelに入力していたデータの移行を並行して進めることになります。そのため、経理担当者には連日残業を強いることになってしまいました。同時に、会計システムベンダーがOCRで読み込んだデータも順次取り込んでいきましたが、完了までに要したのは約2か月です。
復旧プロセスの途中、富山県警の協力で復旧できたデータが返還されましたが、「暗号化された過去のデータは戻ってこない」という前提で処理を進めていたため、返還されたデータと新規で登録したデータの重複チェックが発生。決算処理が追いついていつものペースを取り戻せたのは、被害発生から4か月後の5月でした。
株式会社 トンボ飲料
https://www.tombow-b.jp/
株式会社 トンボ飲料は、豊かな自然環境とすばらしい水資源に恵まれた富山に拠点を置く、飲料・食品メーカーです。明治29年の創業以来、"水のふるさと富山"から、経営理念である「難度の高い仕事に挑戦」し続けています。「食により人を良くする」というパーパスを掲げ、お客様やブランドオーナー様に製品をお届けし、社会に役立つ存在でありたいと願っています。
(2026月年7月取材)