
 2026.11.13
“★取得”を目指すだけでは失敗するSCS評価制度の本質とは
2026年度末に開始される、サプライチェーン強化に向けたセキュリティ対策評価制度(以下、SCS評価制度)ですが、評価取得に関する疑問や不安を抱えているご担当者もいらっしゃると思います。そこで、それらの疑問に対し、本制度の検討を行ってきた「産業サイバーセキュリティ研究会 ワーキンググループ1 サプライチェーン強化に向けたセキュリティ対策評価制度に関するサブワーキンググループ」の座長、国立大学法人 名古屋工業大学 大学院工学研究科社会工学専攻 教授 渡辺 研司 氏にお話を伺いました。
国立大学法人 名古屋工業大学
大学院工学研究科社会工学専攻 教授
リスクマネジメントセンター 防災安全部門長
工学博士 MBA
渡辺 研司 氏
名古屋工業大学大学院 工学研究科 社会工学専攻 教授。京都大学農学部卒業、米国Southern Methodist UniversityでMBA取得、早稲田大学で工学博士取得。富士銀行(現みずほ銀行)、PwCコンサルティング、IBMビジネスコンサルティングサービスなどを経て現職。事業継続マネジメント(BCM)、リスクマネジメント、重要インフラ防護を専門とし、サイバーセキュリティやレジリエンス分野の研究・提言に取り組む。
サプライチェーン全体のセキュリティ対策の底上げで
社会インフラや産業基盤への連鎖的な被害を防ぐ
社会インフラや
――2026年度末から開始が予定されているSCS評価制度ですが、あらためてこのような制度が必要になった背景についてお聞かせください。
渡辺氏
近年、地球温暖化に伴う異常気象の増加により、激甚災害が頻発しています。サイバー空間においても、サプライチェーンや委託先を狙った攻撃が増え続け、深刻な被害が発生していることは、周知のとおりです。両者に共通するのは、1か所の被災や障害がほかにも連鎖して広範囲に影響を及ぼすことにあります。実際に、2025年の大手飲料メーカーや2026年の大手冷凍食品メーカーが受けたサイバー攻撃では、食の流通がストップし、私たちの生活にも直接的な影響が及びました。こうした事例を通じて、多くの方がサプライチェーン上のサイバーリスクの脅威を実感されたのではないでしょうか。これらの事例は、サプライチェーンにおけるサイバーリスクが単なる一企業のシステム障害にとどまらず、社会インフラの機能を停滞させる深刻な事態を引き起こすことを浮き彫りにしました。このような社会全体に波及するサイバーリスクに対応するための新たな制度が、SCS評価制度です。
――以前から、自然災害や感染症などを想定した事業継続計画のBCP(Business Continuity Plan)と同じように、サイバー攻撃に対しても“サイバーBCP”の策定が必要だといわれてきました。
渡辺氏
自然災害に対するBCPの策定率は年々高まっていますが、大企業と中小企業の間には依然として大きな差があります。サイバーBCPに目を向けると、その格差はさらに顕著です。だからこそ、SCS評価制度の導入をこれまでの体制を見直す絶好の契機にしていただきたいと考えています。重要なのは、自社の脆弱性を放置した結果、具体的にどのような被害が起こるかを分析し、攻撃を受けた際の被害を最小限に抑え、一刻も早く通常業務に戻れる仕組み(サイバーBCP)を整備することです。また、その実効性を高めるためには、演習も欠かせません。自社単独での訓練に加え、サプライチェーン上の取引先と合同で実施することで、より実践的な備えにつながります。
――サプライチェーンにおけるセキュリティの脅威は、IPA(独立行政法人情報処理推進機構)が発表する「情報セキュリティ10大脅威」においても、2019年から8年連続で選出されています。事業継続の観点からも、極めて重要な課題といえます。
渡辺氏
おっしゃるとおりです。現状、業界共通のセキュリティガイドラインが整備されている分野は一部に限られ、多くの企業がそれぞれ手探りで対策を進めています。しかし、ひとたび自社でインシデントが発生すれば、取引先や委託先を含むサプライチェーン全体に影響が及ぶことは避けられません。もはや、自社だけが守られればいいという個別最適の考え方では十分とはいえない時代になりました。サプライチェーン全体を守るためには、各企業が個別に取り組む“点”の対策から、取引先企業同士をつなぐ“線”の対策、さらに業界全体を視野に入れた“面”の施策へと発想を広げ、全体最適を目指していく必要があります。
こうした“面で守る”仕組みを社会全体に広げるため、経済産業省とNISC:内閣サイバーセキュリティセンター(現NCO:国家サイバー統括室)が主導して「サプライチェーン強化に向けたセキュリティ対策評価制度に関するサブワーキンググループ(SWG)」が立ち上がりました。2024年7月の第1回会合以降、特定の業界に限定されない共通の評価基準によって、あらゆる企業が自社のセキュリティ水準を把握し、継続的に向上できる新たな評価制度の枠組みと、その普及に向けた具体的な検討が進んでいます。
評価取得がゴールではない
最も重要なのは、取引先との対話を継続すること
最も
――制度に関する議論では、どこに最も時間を費やされたのでしょうか。
渡辺氏
最も活発に議論を交わしたのは、どうすれば企業の負担感を最小限に抑えられるかという点でした。ISMS(ISO/IEC 27001)等の既存の認証を取得している企業であれば、多くの項目がすでにカバーできているため、重複する対策は不要です。ここを考慮した上で“あらゆる業界で使える汎用的な制度にする”という方向性は、早い段階で合意できました。しかし、ISMSの認証取得は大手企業では普及している一方、中小企業での取得率は依然として低い状況が続いています。この現実を前に、設計段階で何度も議論を重ね、模索し続けました。
強固なセキュリティ対策を実施する本丸の大企業に侵入するために、対策が手薄な中小企業を狙うというのは、攻撃者の常套手段です。だからといって、ISMS未取得の中小企業に対し、大企業と同じレベルの厳しい対策を一律で求めれば、現場に過度な負担をかけることになり、制度自体が破綻してしまいます。
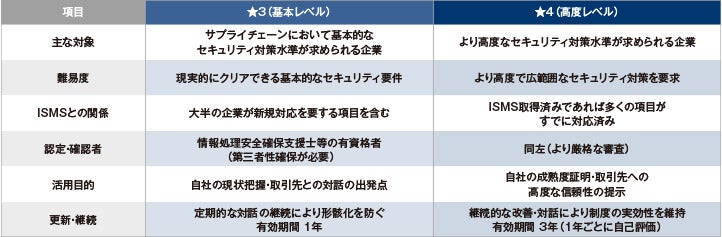
そこで、企業の規模や業種、サプライチェーンにおける役割、求められるセキュリティ水準などを踏まえ、段階的に対策を強化できるよう、★3・★4という共通の評価基準を設定しました。重要なのは、すべての企業に一律の対策を求めることではなく、それぞれのリスクに応じて現実的かつ実効性のある対策を進められるようにすることです。
――専門家によるレビューやコンサルティングを受けることに対する、負担や不安の声も聞こえてきます。
渡辺氏
そのような不安や負担を解消していただくために、現在「サイバーセキュリティお助け隊サービス(新類型)」の実証事業が進められています。専門家によるアセスメントから、評価取得の助けになるツールの導入、さらには社内規定の作成といったガバナンス構築までを比較的安価にワンストップで支援してくれるサービスです。本制度の開始に合わせて実運用が始まる予定ですので、まずはIPA(独立行政法人情報処理推進機構)のサービス紹介ページにアクセスして内容をご確認ください。社内に専門の人材がいなくても、制度への対応を無理なく進められると思います。
また、★3の評価・確認に携わることができるセキュリティの専門家は、情報処理安全確保支援士など特定のセキュリティ関連資格を保有し、本制度に関する所定の研修・講習会を受けた有資格者です。もし社内にこれらの資格を持つ社員がいる場合でも、第三者性を確保する必要がありますのでご注意ください。
――セキュリティに関する制度の中には、数年に一度の更新が形式的なものになり、実体が伴わずに形骸化してしまっているケースも見受けられます。
渡辺氏
制度を取得したことに満足して普段の対応が怠慢になれば、その間の変化に対応できず、いつの間にか致命的な脆弱性が生まれてしまいます。しかし、SCS評価制度が最も重視している“取引先との継続的な対話”が行われていれば、形骸化は防げるはずです。
万が一、どちらかの企業でサイバーインシデントが発生した際、迅速に連携して被害を最小限に抑えるためにも、評価を取得して終わりにするのではなく、取引先との対話とリスク情報の共有を日常的な業務プロセスとして継続していただけたらと思います。
――渡辺先生は、SCS評価制度ワーキンググループ1の座長として制度の立ち上げに携わってこられました。制度開始を前に、注意を促したいことがあるとか。
渡辺氏
まずお伝えしたいのは、SCS評価制度を巡る一部コンサルティング会社の不適切な営業活動に注意していただきたいということです。経済産業省もWebサイト等で注意喚起していますが、「評価(★)を取得しなければ商取引が規制される」「今すぐ取得しないと入札から除外される」といった、事実とは異なる説明によって、不安をあおるケースも見受けられます。こうした事業者の中には、SCS評価制度への関心の高まりを商機と捉え、制度名を利用すれば製品やサービスの販売につながると期待しているのでしょう。
しかし、強調しておきたいのは、本制度は法律によってすべての企業に取得を義務づけるものではなく、あくまで任意の制度です。一方、個々の取引において、発注企業が取引先に一定の評価水準を求めることは想定されています。ただし、評価取得の有無だけをもって一律に取引先を選別するのではなく、双方がリスクや対応状況を共有し、改善に向けて協力することが制度本来の趣旨だと考えています。しかしながら、評価を取得していないと取引が制限される、商機を失うといった不安をあおるようなコンサルティング会社の営業活動も散見されますが、これは制度本来の趣旨や目的を誤って伝えるもので、非常に問題だと考えています。また、評価基準を満たすために、特定のセキュリティ対策製品やサービスの導入が必須となるわけでもありません。
――悪質な営業活動には十分な注意が必要ということですね。
渡辺氏
そのとおりです。サプライチェーンのセキュリティにおける最大の課題は、取引先同士がお互いのセキュリティ対策の弱点を把握できていないところにあります。そのため、制度設計に当たって私たちが重視したのは、単に評価(★)の取得を目的にするのではなく、この制度を委託元企業と受注企業とのコミュニケーションツールとして活用していただくことでした。まずは、お互いが抱えるリスクを可視化し、課題について率直に話し合える環境を整えることが重要だと考えています。もっとも、リスクの可視化や対話だけでは、具体的にどのような対策を講じるべきか判断が難しいケースもあります。そこで、企業がセキュリティ対策を段階的に強化していく際の目標として、「★3・★4 要求事項・評価基準※」を設定しました。
※経済産業省、IPAの該当ページからダウンロードが可能
――「★3・★4 要求事項・評価基準」は、具体的にどのように活用すればよいでしょうか。
渡辺氏
この資料は、自社のセキュリティ対策の現状を把握するためだけでなく、取引先と現実的な目標を共有するための対話の材料としてお使いください。例えば、「この項目への対応は急いだ方がいい」「ここは現時点では無理に対応せず、後回しでも構わない」といった、セキュリティ対策の優先順位について認識を合わせることに役立ちます。
また、結果を分析すれば、自社の弱点をどのように補完するのか、具体的な運用方法まで説明することが可能です。例えば「当社の課題はこの部分にありますが、現状の体制とスキルでは即時対応が困難です。そのため、インシデント発生時にはゾーニングを実施し、メールやチャットツールの利用を一時的に停止し、取引先との連絡は電話とFAXに切り替えることで事業継続を図ります」といった説明が可能になります。
重要なのは、できることとできないことを開示するだけでなく、そのギャップをどのような運用で補いリスクを管理するのか、そこまで共有することです。こうした説明ができれば、現実的なリスク管理に取り組む企業として取引先からの信頼が高まり、より強固なパートナーシップの構築につながると考えています。
――まず何から取り組むべきかわからないという話もよく聞きますが、最初の一歩は企業間での対話ですね。
渡辺氏
そうですね。ただし、取引先同士で対話する前段として、まずは自社にどのようなセキュリティ上の問題があるか、正確に把握しておく必要があります。また、評価取得後も定期的な対話の継続が欠かせません。対話を実りあるものにするためには、その時点の問題点を可視化できるよう、最新情報が即座に取り出せる環境も必要です。表計算ソフトウェアなどを使用して手入力で管理している場合、情報の更新が滞り内容が陳腐化してしまいます。IT資産管理ツールなどにより、情報が自動で更新され、いつでも最新情報を確認できる仕組みを整えておくことも重要です。
また、取引先との話し合いでは、IT資産を網羅的に把握した上で残存するセキュリティリスクへの対応を共有し、対策を相談することになります。このとき、実態を裏づける客観的な最新データをいつでも提示できる状態にしておいてください。取引先に対し、すべての情報を開示するのは難しくても、現状を正確に評価し、サプライチェーン上の残存リスクを誠実に開示することが信頼への第一歩です。「大丈夫です」「対策しています」と口頭で伝えるだけでは、取引先の不信感を高めてしまいかねません。残存リスクに対しシステムによる即時対応が難しい場合でも、「現状は、運用の工夫とオペレーションの変更でカバーしています」と代替案を説明できれば信頼を得られるはずです。さらに踏み込んで「御社には、この部分についてご協力をお願いしたい」と、具体的な連携案まで提案できれば、関係性はより強固なものになるでしょう。
SCS評価制度はビジネスに関わる重要な制度
技術に重点を置けば、情シスに丸投げの危険性も
技術に
――実は弊社も評価取得を目指して対応を進めています。担当者は「ISMS認証を取得しているから、必要なのは差分への対応のみ。一から準備するよりは手間がかからないはず」と申していました。
渡辺氏
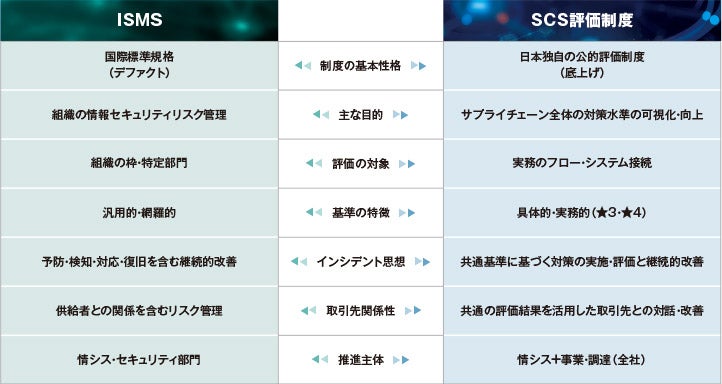
良いアプローチだと思います。ISMSと本制度では、目的や仕組み、評価項目の粒度や深さに違いはありますが、対象となる範囲の多くをカバーできるはずです。「SCS評価制度のために、また一から作業する」と捉えてしまうと、現場の負担感ばかりが増えてしまいます。「すでに構築済みの制度との差分だけを効率的に埋めていく」という姿勢で取り組んでいただけるのが理想です。
また、この制度を単なるサイバーセキュリティ対策の技術的な話として捉えないでください。技術的な話にされてしまえば、すべてを情報システム部門に丸投げされる恐れがあります。自社のビジネスに関わる重要な制度ですから、情報システム部門の方が他部署の状況をヒアリングして回るような“孤独な戦い”にしてはだめです。
――金融など一部の業界では独自のセキュリティガイドラインを策定されています。そういった業界のご担当者からは「すでに業界から指示された項目には対応しているのに……」という声も聞こえてきます。
渡辺氏
既存のISMSや業界固有のガイドラインに基づいてセキュリティ対策を進めている企業では、その仕組みや証跡を活用できる部分も多いと考えられます。ただし、制度の目的や評価対象、要求事項には違いがありますので、まずは両者の対応関係を確認し、不足する部分を補っていくことが合理的です。制度が増えるたびに、管理体制を一から作り直す必要はありません。
また、現場で対応される担当者の方々の負担を増やさないためにも、各業界団体が主導して、既存の業界ガイドラインとSCS評価制度の差分を作成・公開していただけることに期待しています。
ISMSとSCS評価制度の主な違い
SCS評価制度への取り組みを
ピンチの軽減と企業価値向上のチャンスに
ピンチの
――制度に対して、特に誤解されていると感じられている部分はありますか?
渡辺氏
やはり「セキュリティの制度だから情報システム部門へ丸投げすればいい」と思われていることです。この考え方は根本から間違っています。本制度は、単に情報システムの技術的な安全性を確認するものではなく、企業がサプライチェーンの一員として必要なセキュリティ対策を、組織的・技術的に実施できているかを評価する制度です。そのため、情報システム部門だけでなく、経営層や調達・購買、営業、生産管理など、事業に責任を持つ部門の関与が欠かせません。情報システム部門だけで対応しようとすると、どうしても「パッチが適用されているか」などテクニカルな確認にとどまってしまいます。必要なのは、攻撃を受けた際、どの程度のビジネスインパクトを受けるのかを正しく見極めることです。その判断ができるのは、事業や業務に責任を持つ各部門のリーダーですから、彼らの関与が欠かせません。
評価(★)を取得できるかどうかは、あくまでも最終的な結果に過ぎず、最も価値があるのは、取得までのプロセスそのものです。これを機に、情報システム部門の方が御用聞きのように各部門を回ってヒアリングするスタイルから脱却し、全社一丸となってビジネスを守る「攻めのセキュリティ体制」に転換していただけたらと願っています。
――取引先との話し合いにSCS評価制度を活用してほしいというお話がありましたが、現状は自社が評価(★)を取得することへの関心にとどまっているような気がします。
渡辺氏
そうですね。取りあえず★3を取ればいいという風潮も、SCS評価制度の本質ではありません。本当に重要なのは、先にお伝えしたように取引先との対話を通じてお互いのリスクを可視化するアクションですが、この本質が見落とされがちです。本制度は、単に自社のセキュリティ上の弱点を知るためのものではありません。取引先と相互にセキュリティ対策の状況や残存リスクを把握し、必要な範囲で情報を共有することが重要です。ただし、すべての脆弱性情報を開示するという意味ではありません。機微情報の保護にも配慮しながら、事業継続に影響するリスクや、インシデント発生時の連絡・対応・復旧に関する方針を共有し、相互に協力できる関係を構築することが望まれます。主要な取引先とこうしたリスクを共有し合う対話を重ねることは、制度への準備段階から並行して進めるべき極めて重要なプロセスです。
自社の現状を把握していることは、企業がビジネスを継続するための最低限の義務ですが、サプライチェーンの一員である以上、自社単独の対策強化だけでは十分ではありません。本制度の共通の評価基準「★3・★4」にサプライチェーン構成企業各社とともに取り組むことで、より効果を高めることができます。各社と個別に交渉するよりも効率的で実効性のあるアプローチです。
SCS評価制度 評価レベル(★3・★4)の比較
――2025年にランサムウェアの被害に遭われた自動車部品メーカーは、被害発生後すぐに取引先のメガサプライヤーへ連絡したところ、その企業のCSIRT(シーサート:セキュリティインシデント対応チーム)担当者が駆けつけて事後対応をフォローしてくれたそうです。この話を聞いたとき、平時から対話が行われ、信頼関係が築けていたからこそだと感じました。
渡辺氏
まさに、そのような有事に助け合える関係性を作っていただくことが、SCS評価制度の目的です。自動車業界には、業界全体のセキュリティ水準を底上げするための指針として、一般社団法人 日本自動車工業会(JAMA)と一般社団法人 日本自動車部品工業会(JAPIA)が共同で策定した「自動車産業サイバーセキュリティガイドライン」が存在します。業界が一丸となり、この共通のガイドラインをベースに地道なセキュリティ強化を続けられています。
お話にあった部品メーカーの一件も、単なる取引先という枠を超え、平時からセキュリティに関する対話を重ねていたから実現したのではないでしょうか。お互いの状況を理解し、信頼関係を築けていたからこそ、メガサプライヤー側も迅速なアクションが取れたのだと思います。
――被害企業のご担当者は、「自動車産業サイバーセキュリティガイドライン」で求められている対策を日ごろから実践していたからこそ、被害の拡大という最悪の事態を防ぐことができたとおっしゃっていました。
渡辺氏
「自動車産業サイバーセキュリティガイドライン」は、2020年の初版策定から改良を重ねてきた実績のある制度です。一般的な自動車は約3万点もの膨大な部品から作られていますが、これほど巨大で複雑なサプライチェーンを構成する中小・大企業をすべてカバーするセキュリティ指針には、先行モデルとして学ぶべき点が数多くありました。そのため、SCS評価制度を設計する際にも参考にしています。
両者の大きな違いは、その対象範囲です。「自動車産業サイバーセキュリティガイドライン」が自動車業界に特化しているのに対し、SCS評価制度はすべての業界を対象として汎用性を高めています。
――情報システム部門の方にとって、これまで予算等の都合で思うようにいかなかった対策を進めるチャンスと捉えることもできるのではないでしょうか。
渡辺氏
まさにそのとおりです。社内を巻き込んで対策を進められるこのチャンスをぜひ生かしてください。また、生成AIを用いたインシデント対応訓練を企画して、実施することも効果的です。例えば、経理や発注システムが停止してしまった場合、「売上がこれだけ下がり、取引先への賠償金がこれくらい発生する」という最悪のシナリオをシミュレーションして提示できれば、ビジネスへの具体的な実害に対する理解が容易になります。
サイバー攻撃による被害の発生はどの企業でも起こり得ますが、対策の有無により状況は異なります。経営層の方々には、本制度に取り組むことは“制度に対応する”というよりも、ピンチを軽減し“企業価値を上げるチャンス”だと捉えていただきたいですね。
――情報システム部門の方へメッセージをお願いします。
渡辺氏
本制度への取り組みは、皆さんが主導されることになると思いますが、必ず関係部署を巻き込んだプロジェクトにしてください。そして、トップダウンによる指示を引き出したいのであれば、「システムの脆弱性をふさぐ」という技術的な話ではなく、「自社の事業継続にどのような影響がでるか」というビジネスの話で伝えることが重要です。システムを守るという視点から脱却し、「自分たちの事業を止めないために、今何をするべきか」という大局的な視点を忘れないでいただきたいと思います。
本制度もISMSやプライバシーマークなどと同様に、取得すればサイバー攻撃を100%防げるという、絶対的な安全を保証しているものではありません。しかし、制度への対応を通じて、万が一攻撃を受けてしまった後の“立ち直りの早さ”には、大きな差が生じます。サイバー攻撃という逆境から、自社のビジネスと大切なパートナーを守るための武器として、本制度をご活用ください。
(「SKYSEA Client View NEWS Vol.111」 2026年11月掲載 / 2026年9月取材)